ໜັງສືແຈ້ງຈາກບໍລິສັດໂຮສຕິ້ງສັ້ນໆວ່າ: ເວັບໄຊໜຶ່ງໃນເຊີເວີຂອງເຮົາຖືກໃຊ້ເພື່ອຟິຊຊິງ, ໃຫ້ແກ້ໄຂ ແລະ ແຈ້ງກັບວ່າໄດ້ເຮັດຫຍັງແດ່. ການປິດລິ້ງທີ່ຖືກລາຍງານນັ້ນແມ່ນສ່ວນທີ່ງ່າຍ ແລະ ກາຍເປັນພຽງສ່ວນນ້ອຍທີ່ສຸດຂອງບັນຫາ. ເຮົາໄດ້ຕັດຂໍ້ມູນຂອງລູກຄ້າອອກຈາກເລື່ອງນີ້ແລ້ວ.
ສິ່ງທີ່ເຮົາພົບ
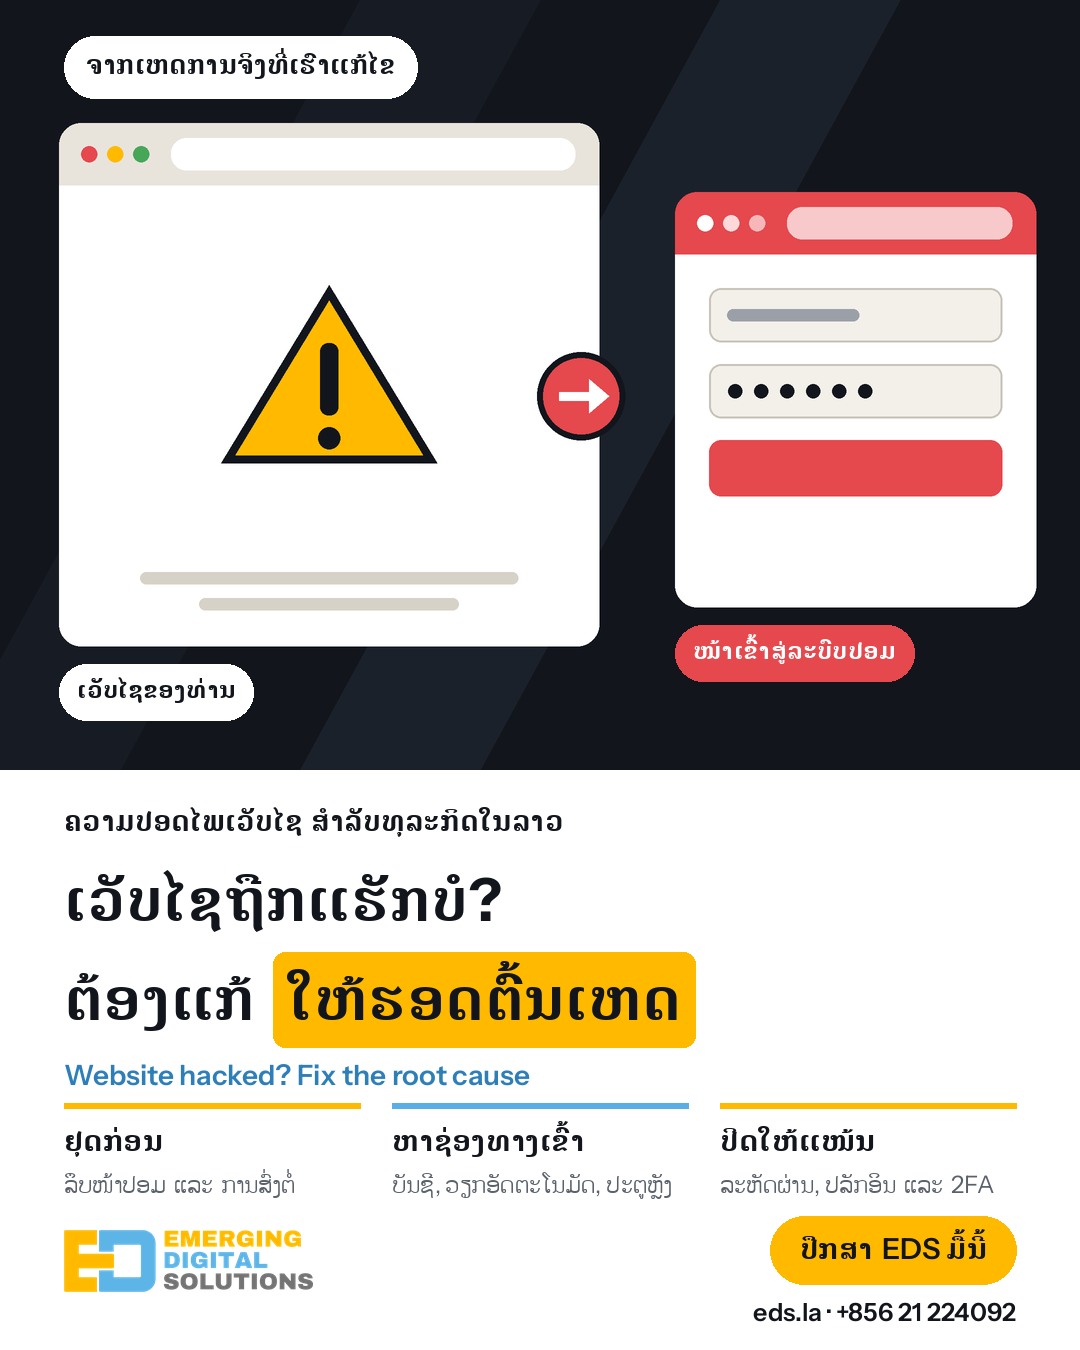
ຟິຊຊິງ ແມ່ນການຫຼອກລວງໃຫ້ຄົນເປີດເຜີຍລະຫັດຜ່ານ ຫຼື ຂໍ້ມູນສ່ວນຕົວ, ເຊິ່ງມັກໃຊ້ໜ້າເວັບທີ່ເຮັດໃຫ້ຄ້າຍກັບຍີ່ຫໍ້ທີ່ຄົນເຊື່ອຖື. ລິ້ງທີ່ຖືກລາຍງານເປັນພຽງໄຟລ໌ນ້ອຍໆ ທີ່ສົ່ງຜູ້ເຂົ້າຊົມຕໍ່ໄປຫາເວັບຟິຊຊິງທີ່ປອມເປັນ Microsoft. ເມື່ອກວດຕື່ມ ເຮົາພົບອີກຫຼາຍຢ່າງ:
- ໜ້າຫຼັກຖືກປ່ຽນ. ປະມານ 9 ຊົ່ວໂມງ, ທຸກຄົນທີ່ເຂົ້າເວັບໄຊຖືກສົ່ງໄປຫາເວັບຟິຊຊິງ, ບໍ່ແມ່ນສະເພາະຄົນທີ່ມີລິ້ງນັ້ນ.
- ຜູ້ໂຈມຕີເຂົ້າລະບົບດ້ວຍລະຫັດຜ່ານແທ້. ບັນທຶກລະບົບສະແດງໃຫ້ເຫັນວ່າ ມີການເຂົ້າແຜງຄວບຄຸມໂຮສຕິ້ງດ້ວຍລະຫັດຜ່ານທີ່ຖືກຕ້ອງ. ຈາກນັ້ນກໍເພີ່ມໄຟລ໌ຜ່ານຕົວຈັດການໄຟລ໌ຕາມປົກກະຕິ.
- ມີວຽກທີ່ເຊື່ອງໄວ້ ແລ່ນທຸກນາທີ. ມັນພະຍາຍາມດາວໂຫຼດ ແລະ ແລ່ນໂຄດຈາກເຊີເວີອື່ນ. ມັນຢູ່ມາປະມານ 1 ປີ, ດົນກ່ອນທີ່ຈະມີໃຜເຫັນບັນຫາ.
- ຍັງມີປະຕູຫຼັງເກົ່າຢູ່. ປະຕູຫຼັງ (backdoor) ແມ່ນທາງລັບເພື່ອກັບເຂົ້າມາໃນເວັບໄຊ. ບາງອັນໃຊ້ຊື່ທີ່ເບິ່ງທຳມະດາ. ມີໄຟລ໌ໜຶ່ງທີ່ລົງທ້າຍດ້ວຍ .png ແຕ່ຄວາມຈິງແລ້ວແມ່ນໂຄດໂປຣແກຣມ.
- ຍັງມີປລັກອິນທີ່ສ່ຽງຕິດຕັ້ງຢູ່. WordPress.org ໄດ້ປິດປລັກອິນໜຶ່ງຖາວອນ ຍ້ອນບັນຫາຄວາມປອດໄພ. ປລັກອິນແບບເສຍເງິນອີກສອງຕົວເປັນສະບັບເກົ່າທີ່ບໍ່ມີໃບອະນຸຍາດ ຈຶ່ງອັບເດດບໍ່ໄດ້.
ເປັນຫຍັງການລຶບໜ້ານັ້ນຈຶ່ງບໍ່ພໍ
ຖ້າເຮົາລຶບແຕ່ໜ້າທີ່ຖືກລາຍງານ, ເວັບໄຊກໍຈະເບິ່ງຄືແກ້ໄຂແລ້ວ. ແຕ່ຜູ້ໂຈມຕີຍັງມີລະຫັດຜ່ານ, ວຽກທີ່ເຊື່ອງໄວ້ ແລະ ປະຕູຫຼັງຢູ່. ເຂົາສາມາດກັບມາໄດ້ທຸກເວລາ ແລະ ການລາຍງານແບບເກົ່າກໍອາດກັບມາພ້ອມກັນ.
ສະນັ້ນ ການແກ້ໄຂຈຶ່ງມີສອງໜ້າທີ່: ລຶບສິ່ງທີ່ເຫັນ, ແລ້ວຊອກຫາ ແລະ ປິດທາງທີ່ຜູ້ໂຈມຕີໃຊ້ເຂົ້າມາ.
ສິ່ງທີ່ຄວນເຮັດກ່ອນ
ຖ້າບໍລິສັດໂຮສຕິ້ງ ຫຼື ລູກຄ້າແຈ້ງບັນຫາ, ໃຫ້ເຮັດຕາມລຳດັບນີ້:
- ເກັບສຳເນົາໄວ້ກ່ອນ. ສຳຮອງໄຟລ໌, ຖານຂໍ້ມູນ ແລະ ບັນທຶກລະບົບ, ແລ້ວເກັບໄວ້ນອກໂຟນເດີສາທາລະນະຂອງເວັບໄຊ. ສິ່ງເຫຼົ່ານີ້ບອກໄດ້ວ່າຜູ້ໂຈມຕີເຂົ້າມາແນວໃດ.
- ຢຸດຄວາມເສຍຫາຍ. ລຶບການສົ່ງຕໍ່ ແລະ ໜ້າປອມ, ແລ້ວກູ້ຄືນໄຟລ໌ທີ່ສະອາດ.
- ປ່ຽນລະຫັດຜ່ານໂຮສຕິ້ງ. ເຮັດໃຫ້ໄວ ແລະ ເປີດການຢືນຢັນສອງຂັ້ນຕອນ (2FA). ຖ້າຍັງບໍ່ປ່ຽນ, ຜູ້ໂຈມຕີອາດຍັງເຂົ້າລະບົບໄດ້.
- ກວດວຽກທີ່ຕັ້ງເວລາໄວ້. ເບິ່ງ cron job ທີ່ທ່ານບໍ່ຮູ້ຈັກ. ມັນສາມາດເອົາມັນແວກັບມາໄດ້ທັນທີ.
- ອ່ານປະຫວັດການເຂົ້າລະບົບ. ກວດບັນທຶກຂອງແຜງຄວບຄຸມ, FTP ແລະ SSH ຫາການເຂົ້າລະບົບທີ່ອະທິບາຍບໍ່ໄດ້.
- ຊອກຫາໄຟລ໌ທີ່ເຊື່ອງໄວ້. ປຽບທຽບໄຟລ໌ WordPress ແລະ ປລັກອິນກັບສະບັບທາງການ. ເບິ່ງໂຄດທີ່ຢູ່ໃນໄຟລ໌ຮູບພາບ ແລະ ໄຟລ໌ທີ່ມີຊື່ແປກໆ.
- ກວດຜູ້ໃຊ້ ແລະ ເນື້ອຫາ. ເບິ່ງບັນຊີຜູ້ດູແລທີ່ບໍ່ຮູ້ຈັກ ແລະ ສະຄຣິບທີ່ຖືກເພີ່ມໃສ່ໜ້າເວັບ ຫຼື ການຕັ້ງຄ່າ.
- ປ່ຽນລະຫັດຜ່ານອື່ນໆທັງໝົດ. ລວມທັງຖານຂໍ້ມູນ, ຜູ້ໃຊ້ WordPress ທຸກຄົນ ແລະ API key ທີ່ເວັບໄຊເກັບໄວ້.
- ແກ້ໄຂ ຫຼື ລຶບປລັກອິນທີ່ສ່ຽງ. ອັບເດດສິ່ງທີ່ອັບເດດໄດ້ ແລະ ລຶບສິ່ງທີ່ອັບເດດບໍ່ໄດ້ອີກແລ້ວ. ທົດສອບໜ້າສຳຄັນຫຼັງການປ່ຽນແປງແຕ່ລະຄັ້ງ.
- ຕອບກັບບໍລິສັດໂຮສຕິ້ງ. ແຈ້ງວ່າເກີດຫຍັງຂຶ້ນ ແລະ ໄດ້ເຮັດຫຍັງແດ່. ເກັບຫຼັກຖານໄວ້ ເຜື່ອເຂົາຂໍເພີ່ມ.
ອາການຂອງເວັບໄຊທີ່ຖືກແຮັກ
- ຜູ້ເຂົ້າຊົມ ໂດຍສະເພາະໃນມືຖື ຖືກສົ່ງໄປເວັບໄຊອື່ນ
- ບຣາວເຊີ ຫຼື Google ສະແດງຄຳເຕືອນດ້ານຄວາມປອດໄພ
- ບໍລິສັດໂຮສຕິ້ງສົ່ງໜັງສືແຈ້ງການລະເມີດ ຫຼື ຟິຊຊິງ
- ພົບຜູ້ດູແລ, ໄຟລ໌ ຫຼື ວຽກຕັ້ງເວລາ ທີ່ທ່ານບໍ່ໄດ້ເພີ່ມ
- ລູກຄ້າແຈ້ງວ່າໄດ້ຮັບອີເມວ ຫຼື ເຫັນໜ້າທີ່ທ່ານບໍ່ໄດ້ສ້າງ
- ເວັບໄຊຊ້າລົງທັນທີ ຫຼື ມີໜ້າແປກໆປາກົດໃນ Google
ເວັບໄຊອາດເບິ່ງປົກກະຕິດີກໍໄດ້. ໃນກໍລະນີນີ້ ວຽກທີ່ເຊື່ອງໄວ້ແລ່ນມາປະມານ 1 ປີ ໂດຍບໍ່ມີໃຜສັງເກດເຫັນ.
ວິທີຫຼຸດຄວາມສ່ຽງ
- ໃຊ້ລະຫັດຜ່ານທີ່ແຂງແຮງ ແລະ ແຕກຕ່າງກັນ ສຳລັບໂຮສຕິ້ງ, ອີເມວ ແລະ WordPress, ພ້ອມເປີດ 2FA
- ອັບເດດ WordPress, ທີມ ແລະ ປລັກອິນສະເໝີ
- ລຶບປລັກອິນທີ່ບໍ່ໄດ້ໃຊ້ ຫຼື ອັບເດດບໍ່ໄດ້ອີກແລ້ວ
- ເກັບຂໍ້ມູນສຳຮອງໄວ້ນອກເຊີເວີເວັບໄຊ ແລະ ທົດລອງກູ້ຄືນ
- ກວດການເຂົ້າລະບົບ ແລະ ວຽກຕັ້ງເວລາເປັນປະຈຳ
- ໃຫ້ມີຄົນອ່ານອີເມວຕິດຕໍ່ທີ່ບໍລິສັດໂຮສຕິ້ງໃຊ້ສະເໝີ
ສິ່ງເຫຼົ່ານີ້ບໍ່ໄດ້ເຮັດໃຫ້ເວັບໄຊແຮັກບໍ່ໄດ້ເລີຍ. ແຕ່ເຮັດໃຫ້ໂຈມຕີຍາກຂຶ້ນ ແລະ ຊ່ວຍໃຫ້ຮູ້ຕົວໄວຂຶ້ນ.
ຄຳຖາມທີ່ພົບເລື້ອຍ
ກູ້ຄືນຂໍ້ມູນສຳຮອງເກົ່າຢ່າງດຽວໄດ້ບໍ?
ຂໍ້ມູນສຳຮອງຊ່ວຍໄດ້ ແຕ່ອາດມີປະຕູຫຼັງຕິດມານຳແລ້ວ ແລະ ມັນບໍ່ໄດ້ປ່ຽນລະຫັດຜ່ານທີ່ຖືກລັກ. ຕ້ອງຊອກຫາທາງທີ່ຜູ້ໂຈມຕີເຂົ້າມາພ້ອມກັນ.
ເວັບໄຊຈະຖືກລະງັບບໍ?
ຂຶ້ນກັບບໍລິສັດໂຮສຕິ້ງ, ແຕ່ການລາຍງານການລະເມີດທີ່ບໍ່ໄດ້ຮັບການແກ້ໄຂ ອາດນຳໄປສູ່ການລະງັບໄດ້. ຄວນແກ້ໄຂໃຫ້ໄວ ແລະ ຕອບກັບວ່າໄດ້ເຮັດຫຍັງແດ່.
EDS ຊ່ວຍເວັບໄຊທີ່ EDS ບໍ່ໄດ້ສ້າງບໍ?
ຊ່ວຍໄດ້ ສຳລັບເວັບໄຊ WordPress. ເຮົາຈະກວດລະບົບປັດຈຸບັນກ່ອນ ແລ້ວຈຶ່ງບອກວ່າຕ້ອງເຮັດຫຍັງແດ່.
ຮັບປະກັນໄດ້ບໍວ່າຈະບໍ່ເກີດຂຶ້ນອີກ?
ບໍ່ມີໃຜຮັບປະກັນແບບນັ້ນໄດ້ຢ່າງຊື່ສັດ. ແຕ່ລະຫັດຜ່ານທີ່ດີ, ການອັບເດດ, ຂໍ້ມູນສຳຮອງ ແລະ ການກວດເປັນປະຈຳ ຈະຊ່ວຍຫຼຸດໂອກາດລົງຫຼາຍ.
ຄິດວ່າເວັບໄຊຖືກແຮັກ ຫຼື ໄດ້ຮັບໜັງສືແຈ້ງຈາກບໍລິສັດໂຮສຕິ້ງບໍ? ລົມກັບຜູ້ຊ່ຽວຊານ ຂອງ EDS. ຖ້າຢາກໃຫ້ເວັບໄຊໄດ້ຮັບການອັບເດດ ແລະ ສຳຮອງຂໍ້ມູນທຸກເດືອນ, ເບິ່ງ ແພັກເກດດູແລເວັບໄຊ ຂອງເຮົາ.


